Nơi quyết định ai thấy dữ liệu của ai trong toàn hệ thống. Đây là màn hình có hậu quả nghiêm trọng nhất nếu cấu hình sai — cả theo hướng quá chặt lẫn quá lỏng.
Bốn nhóm truy cập mặc định
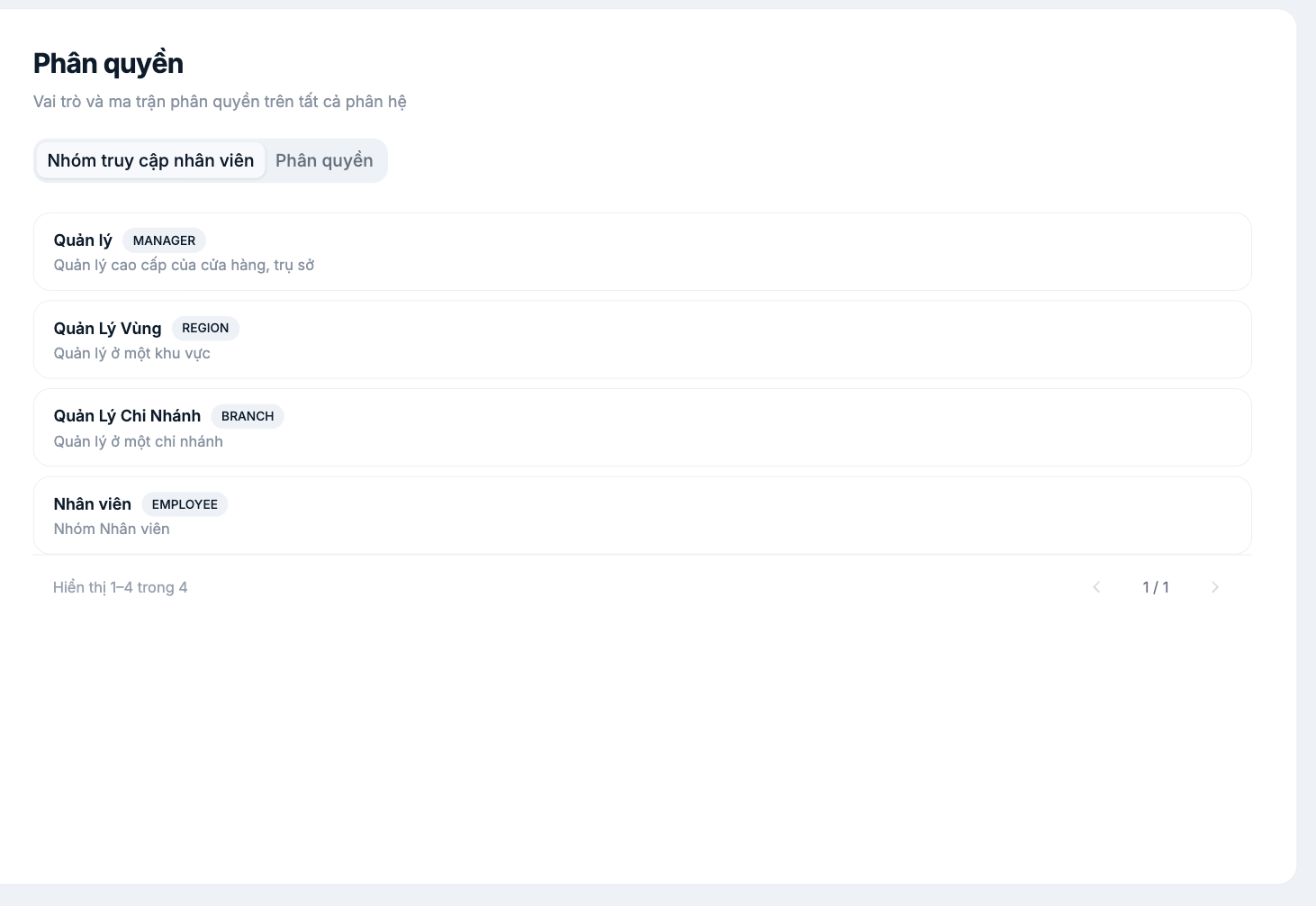
| Nhóm | Mã | Phạm vi dữ liệu | Dành cho |
|---|---|---|---|
| Quản lý | `MANAGER` | Toàn công ty | Ban giám đốc, HR, quản trị viên hệ thống |
| Quản Lý Vùng | `REGION` | Các chi nhánh trong vùng được gán | Giám đốc vùng, quản lý khu vực |
| Quản Lý Chi Nhánh | `BRANCH` | Một chi nhánh | Cửa hàng trưởng, quản lý xưởng |
| Nhân viên | `EMPLOYEE` | Dữ liệu của chính mình | Toàn bộ nhân viên còn lại |
Nhóm truy cập quyết định phạm vi dữ liệu — người đó nhìn thấy hồ sơ của ai. Đây là thứ không sửa được ở tab Phân quyền của từng nhân viên; tab đó chỉ tinh chỉnh quyền chức năng trong phạm vi đã có.
Ma trận phân quyền
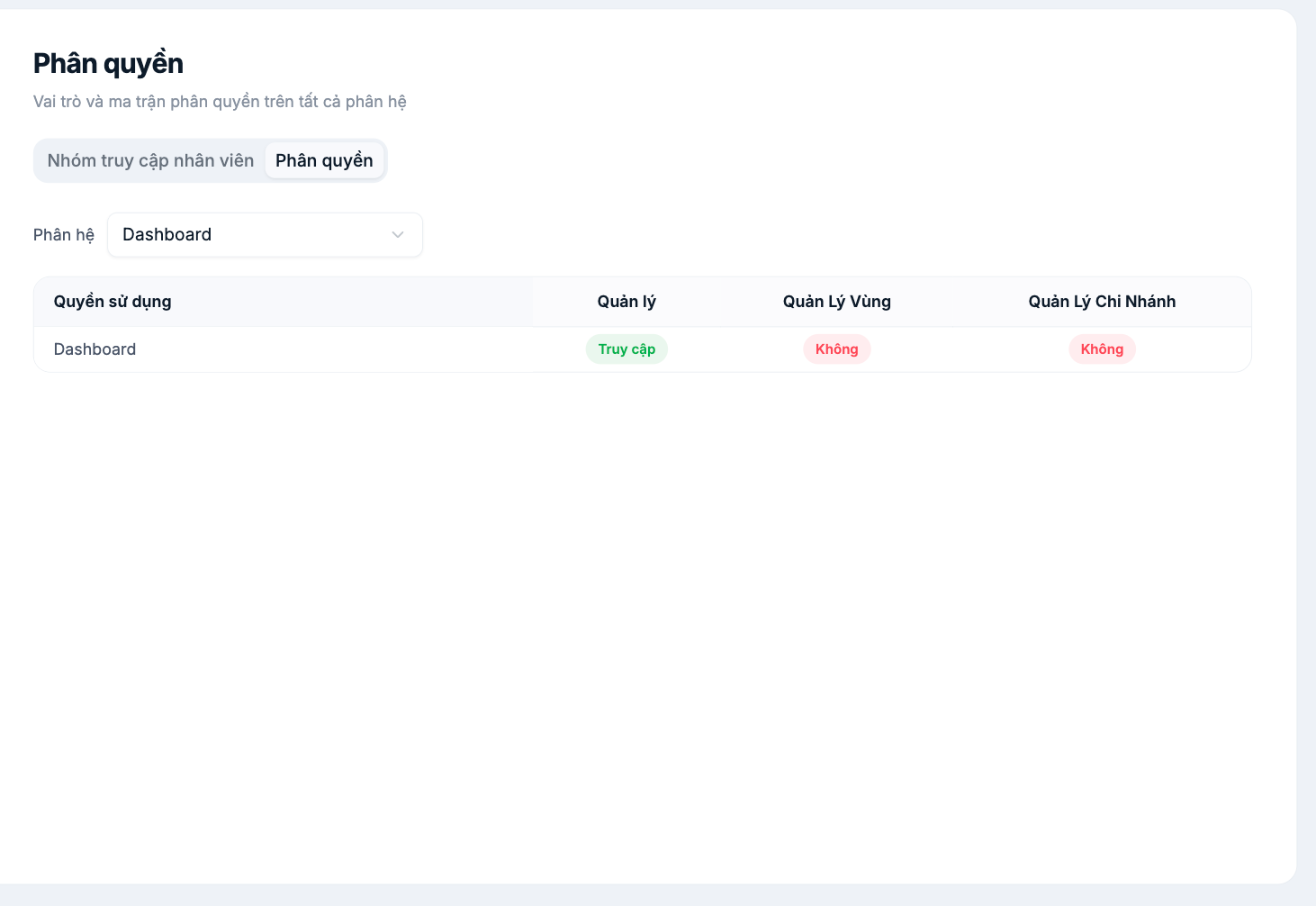
- Chuyển sang thẻ Phân quyền để xem ma trận.
- Chọn Phân hệ ở dropdown, ví dụ Dashboard, Nhân sự, Tiền lương.
- Bảng liệt kê từng quyền sử dụng và trạng thái của ba nhóm quản lý: Truy cập hoặc Không.
- Nhóm Nhân viên không có cột riêng vì đây là mức mặc định thấp nhất.
Ba quyền cần rà kỹ nhất
| Quyền | Rủi ro khi mở quá rộng |
|---|---|
| Xem bảng lương và phiếu lương | Nhân viên xem được lương của đồng nghiệp — sự cố nhân sự nghiêm trọng nhất mà một hệ thống HR có thể gây ra |
| Xem hồ sơ nhân viên khác | Lộ CCCD, địa chỉ, số tài khoản của người khác |
| Sửa cấu hình hệ thống | Người không phải quản trị viên đổi được quy tắc chấm công hoặc công thức lương |
Cách kiểm chứng — bắt buộc
Đừng chỉ đọc ma trận. Sau mỗi lần đổi phân quyền, đăng nhập thử bằng một tài khoản thuộc nhóm đó và tự xem thấy được gì. Đây là cách duy nhất chắc chắn, và mất chưa tới năm phút.
Rà soát định kỳ
- Mỗi quý, lọc danh sách nhân viên theo cột Nhóm Truy Cập (bài B2-06) và kiểm tra xem còn ai đang ở nhóm Quản lý mà không phải quản lý.
- Khi có người đổi vị trí, đổi nhóm truy cập cùng lúc — quyền cũ để lại là rủi ro âm thầm.
- Đổi nhóm cho nhiều người cùng lúc thì dùng Cập nhật phân quyền bằng file (bài B2-04).

